GMO Flatt Security、ホワイトペーパー「AIによるセキュリティ診断・ペネトレーションテストの現在地 v2026.10」を公開
リリース発行企業:GMO Flatt Security株式会社
情報提供:
GMOインターネットグループで「エンジニアの背中を預かる」をミッションに、プロダクト開発組織に向けたサイバーセキュリティ関連事業を展開するGMO Flatt Security株式会社(代表取締役社長:井手 康貴 以下、GMO Flatt Security)は、2026年10月13日(火)、AIによるセキュリティ診断とペネトレーションテストの評価実験結果と、防御者が取り組むべき取り組みを提示したホワイトペーパー「AIによるセキュリティ診断・ペネトレーションテストの現在地 v2026.10」を公開いたしました。
本ホワイトペーパー記載のデータは、オープンウェイトモデルを含む複数の最新のAIモデルに対してGMO Flatt Securityが独自に実施した評価実験と、国産のセキュリティAIエージェント「Takumi byGMO(以下、Takumi)」の運用データに基づき構成されています。AIのサイバーセキュリティ能力が短期間で大きく変化するなか、防御側がAIによる脆弱性診断・ペネトレーションテストを導入する上で不可欠となる要件を詳述しています。
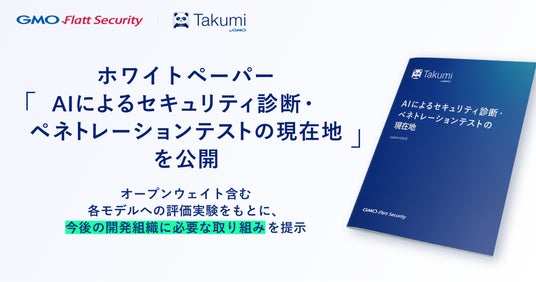
・「AIによるセキュリティ診断・ペネトレーションテストの現在地 v2026.10」閲覧・ダウンロードページ:https://flatt.tech/takumi/form/ai-assessment-and-pentesting-whitepaper
レポート公開の背景:AIモデルの性能が飛躍する一方で導入時に直面する課題
サイバー攻撃におけるAIの活用は「脆弱性を探す」段階から、「実際にシステムを攻撃する」フェーズへと移行しています。2026年7月、Anthropic社は「従来の脆弱性発見テスト(CyberGym)では最上位モデルが満点に近いスコアを記録するようになり、評価指標として機能しなくなった」としてテストを廃止しました。代わりに、実践的に攻撃可能なコード(エクスプロイト)の生成能力を計測するテスト(ExploitGym)などを導入しています(*1)。このテストでは、特定の条件下において、Webブラウザ「Firefox 147」の脆弱性を悪用した攻撃を98.0%の確率で成功させたモデルが報告されています(*2)。
また、直近の2026年9月には、高度なエクスプロイト生成能力を備えたモデルが立て続けに登場しました。9月1日、OpenAI社は「GPT-6 Astra」を同社の評価でサイバーセキュリティ能力が最も高い「Critical」に初めて分類したモデルとして発表しました(*3)。同日にはAnthropic社が「Claude Mythos 5.1」を発表し、高度なエクスプロイト生成能力があると評価したほか、9月22日には同等の能力に匹敵するとされる「Claude Opus 5.5」が公開されました。
一方で、前述のようなAIモデルの高い性能は、検証環境や専用のハーネスが周到に用意されて初めて発揮されるものです。一般に、AIモデルを導入するだけではテストと同様の性能を引き出すことは難しいとされています。
防御側がAIを活用した脆弱性診断・ペネトレーションテストを実務で運用するには、各AIモデルの特性を見極めた上で、自社システムとAIを安全に連携・自動実行させるための「環境構築」が必要です。さらに、構築した環境を継続的に機能させるため、自社内のシステムの開発プロセスにどう統合するかといった「運用フローの再設計」が急務となっており、導入を阻む壁になってしまう傾向にあります。
ホワイトペーパーの概要
本ホワイトペーパーでは、こうした実務上の課題を踏まえ、GMO Flatt Securityによる独自の評価実験と「Takumi」の運用データをもとに、フロンティアモデルからオープンウェイトモデルに至る最新AIのセキュリティ能力の実態を明らかにしています。また、防御側向けに、AIによる脆弱性診断やペネトレーションテストを自社の開発フローに組み込むための方法論を具体的に解説しています。
??「AIによるセキュリティ診断・ペネトレーションテストの現在地」より抜粋
本プレスリリースでは、ホワイトペーパーの内容の一部を抜粋してご紹介いたします。
1. 著しく増す脆弱性の発見能力
「Takumi」では、2026年7月1日から9月30日までに、AIによる593件の診断が実行され、9月30日までに8,635件の脆弱性が記録されました。これらの脆弱性の71.8%はビジネスロジックや認証・認可不備の脆弱性であり、AIを伴わない従来的なスキャナでは、検知難易度が高かったものです。まだ十分な診断を受けていないシステムにおいては、このような種別の脆弱性が、今後AIにより自律的に発見・悪用されるリスクがあるといえます。
2. フロンティアモデルに肉薄するオープンウェイトモデル
GMO Flatt Securityが行ったモデルの比較実験では、公開された修正から脆弱性を特定する課題で、オープンウェイトモデルがフロンティアモデルに肉薄するスコアを示しました。同等の成績を数十分の1の費用で得られた例もあり、誰でも手元で動かせるモデルで実用的な水準に達していることは、攻撃者にとっても同じです。
3. 今後に向けて必要な3つの調達と3つの準備
防御者は今後、自社のどこに脆弱性があるかという脆弱性情報、自社に届きうる攻撃の脅威情報、AIモデルの推論能力の3つを調達する必要があります。そのうえで継続的に守れる組織になるには、検査を一回ずつAIに任せる段階から、開発工程に組み込んで変更のたびに行う段階へと取り組みを変え、そのための検証対象、実行環境、予算の3つを整える必要があります。本ホワイトペーパーでは、それぞれの調達の仕方と、整えるべき点を示しています。
??ダウンロード方法
以下のページより閲覧・ダウンロードいただけます。
・「AIによるセキュリティ診断・ペネトレーションテストの現在地 v2026.10:https://flatt.tech/takumi/form/ai-assessment-and-pentesting-whitepaper
(*1)https://www-cdn.anthropic.com/c5fbac3f0b1280a933ebd26d3cb8bb9f5bdeaf48/Claude%20Opus%205%20System%20Card.pdf(System Card: Claude Opus 5)
(*2)https://www-cdn.anthropic.com/0339e6a7c5c7b87f5c07798616dc32c215d14235/Claude%20Fable%205.1%20&%20Claude%20Mythos%205.1%20System%20Card.pdf(System Card: Claude Fable 5.1 & Claude Mythos 5.1)
(*3)https://openai.com/index/path-to-astra/(Path to Astra: critical capabilities and frontier safeguards)
今後の展望
AIのサイバーセキュリティ能力は、今後も短い周期で変化していくと考えられます。自社の情報をAIに渡せる利点は、渡せる形を自社で用意して初めて生かせます。GMO Flatt Securityは、「Takumi」を通じて、防御者が自社にしかできない準備に時間を充てられるよう取り組んでまいります。
GMO Flatt Securityは、コーポレートミッション「エンジニアの背中を預かる」のもと、ソフトウェア開発者の皆様が安心して開発に専念できる環境の実現に邁進してまいります。
GMO Flatt Security株式会社について
GMO Flatt Securityは「エンジニアの背中を預かる」をミッションに、業界を問わずDX推進・ソフトウェア開発のセキュリティを支援してきた、日本発のセキュリティプロフェッショナル企業です。セキュリティ製品の自社開発や様々な企業へのセキュリティ支援、徹底したユーザーヒアリングを通じて得た知見を元に、一つひとつの顧客組織に寄り添った伴走型のセキュリティサービスを提供しています。
■「エンジニアの背中を預かる」ための、エンジニア向けサービス群
・脆弱性診断・ペネトレーションテスト
URL:https://flatt.tech/assessment
・セキュリティ診断・ソフトウェアサプライチェーン攻撃対策特化のAIエージェント「Takumi byGMO」
URL:https://flatt.tech/takumi
・AWS等クラウドの継続的な診断ツール(CSPM)「Shisho Cloud byGMO」
URL:https://shisho.dev/ja
・クラウド型セキュアコーディング学習プラットフォーム「KENRO byGMO」
URL:https://flatt.tech/kenro
※ 記載されている会社名及び製品名は、各社の商標または登録商標です。
以上
報道関係お問い合わせ先
●GMO Flatt Security株式会社 広報
E-mail:pr@flatt.tech
●GMOインターネットグループ株式会社
グループ広報部PRチーム 望月
TEL:03-5456-2695
お問い合わせ:https://group.gmo/contact/press-inquiries/
【GMO Flatt Security株式会社】(URL:https://flatt.tech)
会社名
GMO Flatt Security株式会社
所在地
東京都渋谷区桜丘町26番1号 セルリアンタワー
代表者
代表取締役社長 井手 康貴
事業内容
■サイバーセキュリティ関連サービス
【GMOインターネットグループ株式会社】(URL:https://group.gmo/ )
会社名
GMOインターネットグループ株式会社 (東証プライム市場 証券コード:9449)
所在地
東京都渋谷区桜丘町26番1号 セルリアンタワー
代表者
代表取締役グループ代表 熊谷 正寿
事業内容
持株会社(グループ経営機能)
■グループの事業内容
インターネットインフラ事業
インターネットセキュリティ事業
インターネット広告・メディア事業
インターネット金融事業
暗号資産事業
資本金
50億円
最新ニュース


見る・遊ぶ


食べる


学ぶ・知る


暮らす・働く


みん経トピックス
プレスリリース